Sécurité des Conteneurs
Protégez vos conteneurs avec les fonctionnalités de sécurité SailOps.
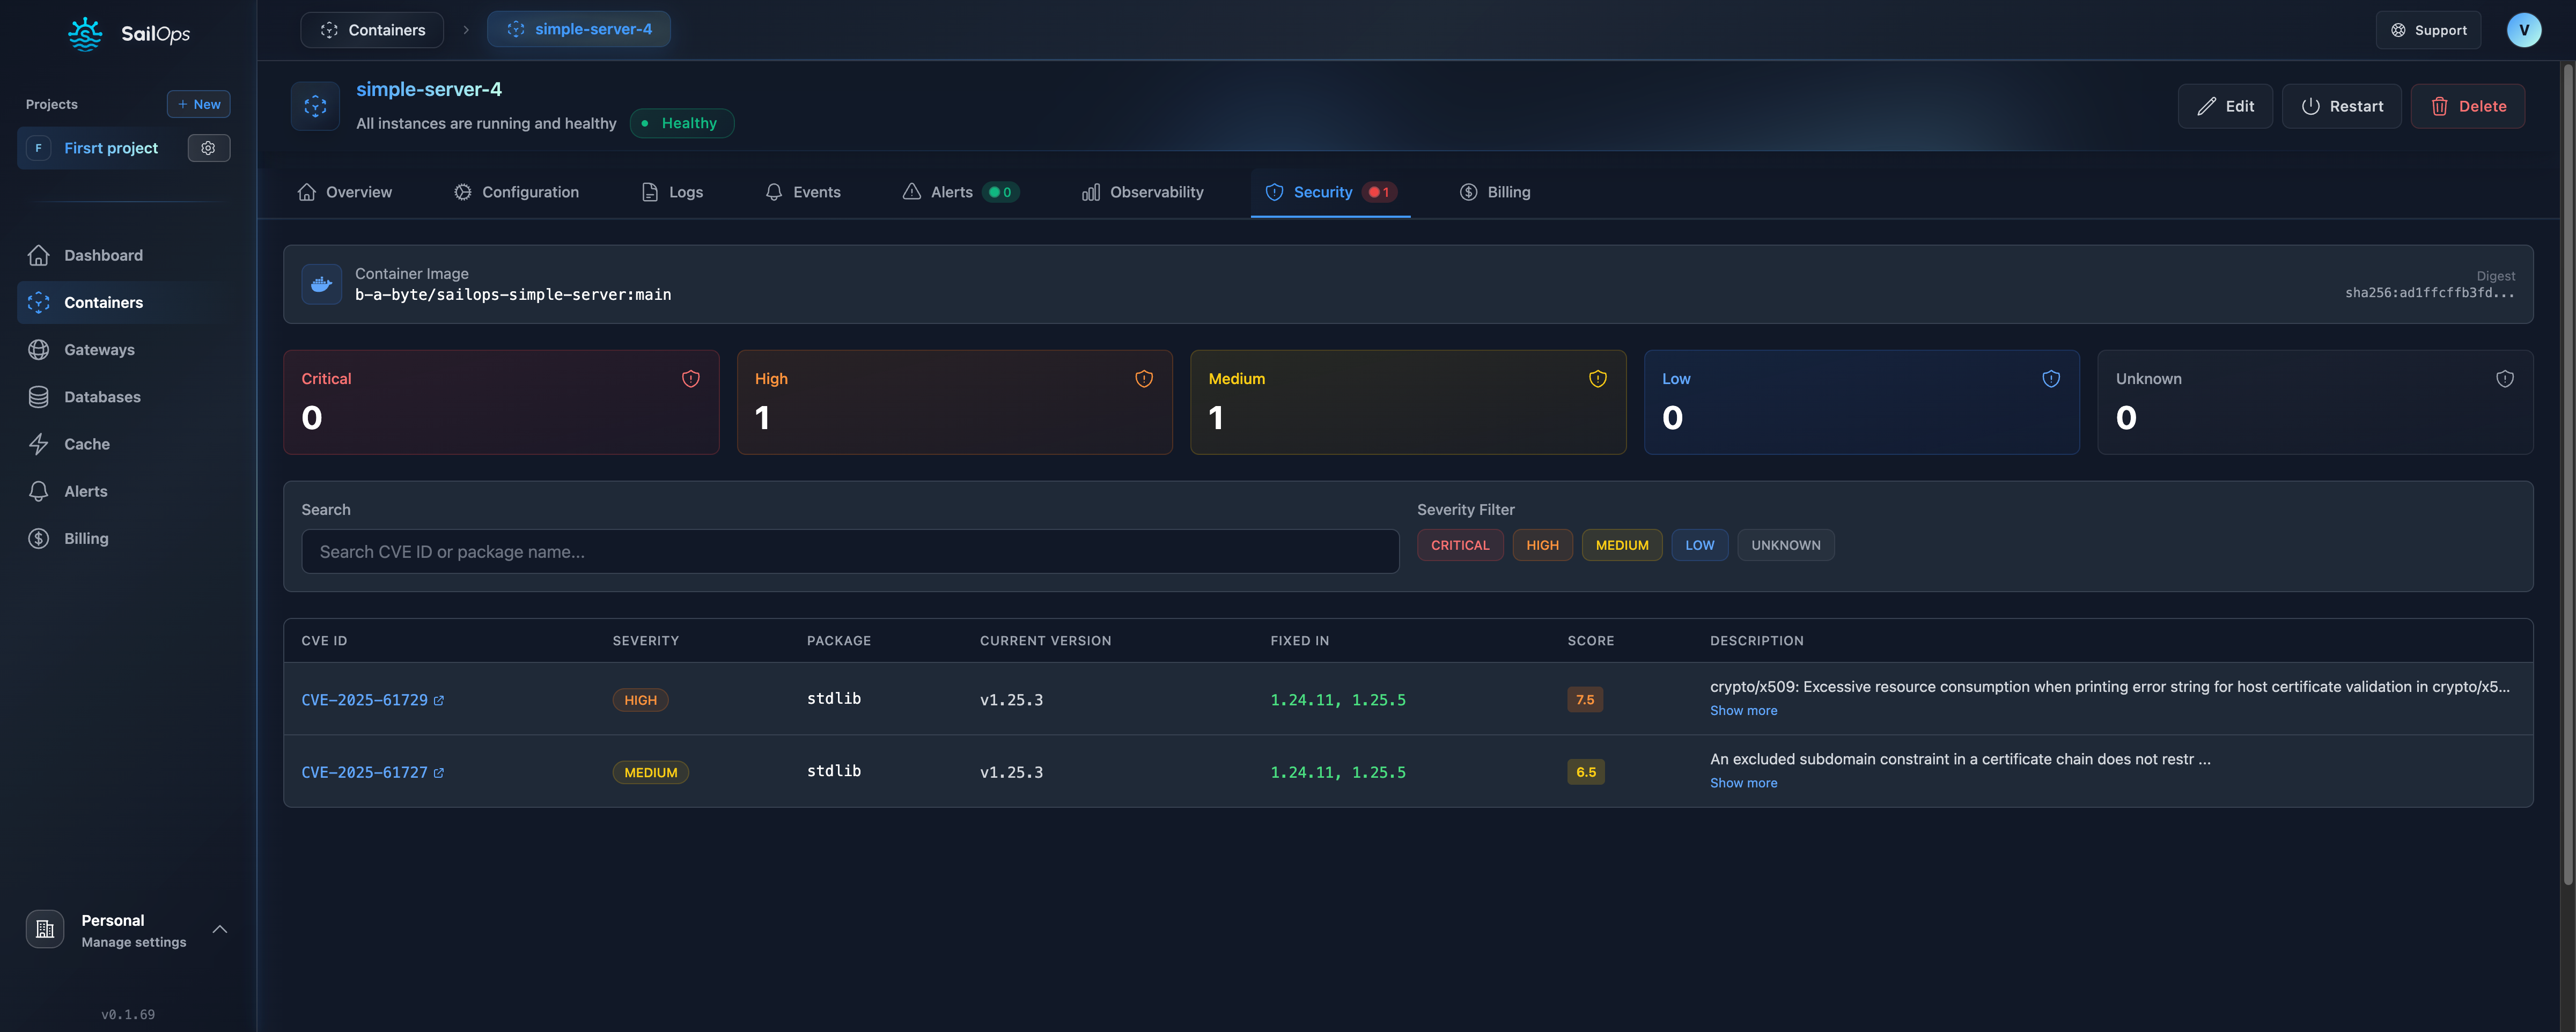
Vue d'Ensemble de la Sécurité
SailOps fournit plusieurs couches de sécurité pour vos conteneurs :
- Forte isolation des conteneurs - Chaque conteneur s'exécute dans un environnement complètement isolé
- Isolation réseau entre les projets
- Communication chiffrée (TLS partout)
- Gestion sécurisée des secrets
- Contexte de sécurité optionnel pour un renforcement supplémentaire
- Systèmes de fichiers en lecture seule (option)
- Limites de ressources pour prévenir les abus
Isolation des Conteneurs
Tous les conteneurs sur SailOps bénéficient d'une isolation forte par défaut. Chaque conteneur s'exécute dans un environnement complètement isolé, ce qui signifie :
- Les conteneurs ne peuvent pas accéder aux autres conteneurs ou au système hôte
- Root à l'intérieur du conteneur est sûr et ne compromet pas la sécurité
- Aucune configuration supplémentaire n'est nécessaire pour un fonctionnement sécurisé
L'isolation SailOps garantit que même si un attaquant compromet votre application, il ne peut pas s'échapper pour affecter d'autres conteneurs ou l'infrastructure.
Contexte de Sécurité (Optionnel)
Grâce à notre forte isolation, les paramètres de contexte de sécurité sont optionnels. Vous n'avez besoin de les configurer que pour des exigences de conformité ou un renforcement supplémentaire.
| Scénario | Contexte de Sécurité Nécessaire ? |
|---|---|
| Charges de travail standard | Non - l'isolation est suffisante |
| Exigences de conformité | Oui - permet les contrôles d'audit |
| Défense en profondeur | Oui - ajoute des restrictions au niveau applicatif |
| Apps legacy nécessitant root | Non - root est sûr avec notre isolation |
Sécurité Réseau
Isolation par Projet
Chaque projet s'exécute dans un namespace réseau isolé :
- Les conteneurs ne peuvent communiquer qu'au sein de leur projet
- La communication inter-projets nécessite des gateways explicites
- Le trafic externe doit passer par les gateways
DNS Interne
Les conteneurs communiquent via le DNS interne au sein du même projet :
{nom-service}.{namespace}
Par exemple, si votre conteneur s'appelle backend dans le namespace mon-projet-abc123 :
backend.mon-projet-abc123
Ce DNS n'est résolvable qu'au sein du même namespace de projet.
Protection à l'Entrée
Tout le trafic externe passe par les gateways :
- Terminaison TLS automatique
- Protection DDoS
- Limitation de débit (configurable)
Gestion des Secrets
Variables d'Environnement
Stockez les secrets comme variables d'environnement :
- Allez dans la Configuration du conteneur
- Ajoutez une variable avec le toggle Secret activé
- La valeur est chiffrée au repos
- Masquée dans l'interface et les logs
Bonnes Pratiques
| Faire | Éviter |
|---|---|
| Utiliser des variables d'environnement | Coder les secrets en dur dans les images |
| Faire une rotation régulière des secrets | Partager des secrets entre projets |
| Utiliser des secrets différents par environnement | Logger accidentellement des secrets |
| Chiffrer les secrets au repos | Commiter des secrets dans git |
Rotation des Secrets
Pour faire une rotation de secret :
- Mettez à jour la variable d'environnement
- Le conteneur redémarre automatiquement
- La nouvelle valeur prend effet immédiatement
Durcissement des Conteneurs
Contexte de Sécurité (Optionnel)
SailOps fournit une forte isolation des conteneurs par défaut. Vous pouvez optionnellement configurer un contexte de sécurité pour un renforcement supplémentaire.
Pour configurer :
- Allez dans la configuration de votre conteneur
- Naviguez vers Paramètres Avancés > Contexte de Sécurité
- Définissez Run As User ID (ex:
1000) - Définissez Run As Group ID (ex:
1000) - Enregistrez les modifications
Lorsqu'il est configuré, SailOps applique automatiquement des restrictions de sécurité supplémentaires incluant l'exécution non-root et le système de fichiers en lecture seule.
Sans configuration de contexte de sécurité, les conteneurs s'exécutent avec une forte isolation. C'est suffisant pour la plupart des charges de travail et permet aux conteneurs de s'exécuter en tant que root si nécessaire.
Exécution en Non-Root (Optionnel)
Si vous configurez un contexte de sécurité, assurez-vous que votre Dockerfile spécifie un utilisateur non-root correspondant :
# Dans votre Dockerfile
USER 1000:1000
Exécution en Root (Par Défaut)
Sans configuration de contexte de sécurité, les conteneurs peuvent s'exécuter en tant que root. C'est sûr car :
- L'isolation forte protège l'hôte et les autres conteneurs
- Root à l'intérieur du conteneur ≠ root sur l'hôte
- Parfait pour les applications legacy nécessitant root
# Pas d'instruction USER nécessaire
# Le conteneur s'exécute en tant que root (sûr avec l'isolation SailOps)
FROM nginx:alpine
Système de Fichiers en Lecture Seule
Quand le contexte de sécurité est activé, le système de fichiers root devient en lecture seule. SailOps monte automatiquement un répertoire /tmp accessible en écriture (limite de 1 Go) pour les fichiers temporaires.
Vous n'avez rien à configurer pour les fichiers temporaires. SailOps fournit automatiquement un répertoire /tmp accessible en écriture, quel que soit le paramètre de contexte de sécurité.
Limites de Ressources
Les limites de ressources empêchent les processus incontrôlés :
| Ressource | Limite | Objectif |
|---|---|---|
| CPU | Par classe de calcul | Éviter la famine CPU |
| Mémoire | Par classe de calcul | Éviter les OOM |
| Descripteurs de fichiers | 65535 | Éviter l'épuisement des ressources |
| Processus | 1000 | Éviter les fork bombs |
Sécurité des Images
Utiliser des Images Officielles
Préférez les images officielles de sources de confiance :
# Bien
FROM node:20-alpine
FROM python:3.12-slim

# À éviter
FROM utilisateur-random/node:latest
Garder les Images à Jour
Mettez régulièrement à jour les images de base pour obtenir les correctifs de sécurité :
docker pull node:20-alpine
docker build --no-cache .
Scanner les Images
Scannez les images pour les vulnérabilités avant le déploiement :
- Docker Scout
- Trivy
- Snyk
Images Minimales
Utilisez des images de base minimales :
| Image de Base | Taille | Sécurité |
|---|---|---|
| Alpine | ~5 Mo | Surface d'attaque minimale |
| Distroless | ~20 Mo | Pas de shell, pas de gestionnaire de paquets |
| Debian-slim | ~80 Mo | Équilibre taille et utilitaires |
Bonnes Pratiques Dockerfile
Exemple de Dockerfile Sécurisé
# Utiliser une version spécifique, pas 'latest'
FROM node:20-alpine
# Créer un utilisateur non-root
RUN addgroup -g 1001 app && \
adduser -u 1001 -G app -s /bin/sh -D app
# Définir le répertoire de travail
WORKDIR /app
# Copier d'abord les fichiers package (mise en cache des couches)
COPY package*.json ./
# Installer les dépendances
RUN npm ci --only=production
# Copier le code de l'application
COPY . .
# Basculer vers l'utilisateur non-root
USER app
# Exposer le port
EXPOSE 3000
# Définir le health check
HEALTHCHECK \
CMD wget --no-verbose --tries=1 --spider http://localhost:3000/health || exit 1
# Démarrer l'application
CMD ["node", "server.js"]
Checklist de Sécurité
- Utiliser des tags d'image spécifiques, pas
latest - Considérer le contexte de sécurité pour les exigences de conformité
- Utiliser des builds multi-étapes
- Ne pas copier de fichiers inutiles
- Supprimer les dépendances de développement
- Ne pas stocker de secrets dans l'image
Politiques Réseau
Comportement par Défaut
- Tous les conteneurs d'un projet peuvent communiquer
- Accès externe uniquement via les gateways
- Pas d'accès entre les projets
Restreindre l'Accès
Contactez le support pour des politiques réseau personnalisées :
- Restreindre le trafic conteneur à conteneur
- Limiter les destinations de sortie
- Liste blanche d'IP pour l'entrée
Conformité
Protection des Données
- Données chiffrées en transit (TLS)
- Données chiffrées au repos par l'infrastructure d'hébergement
- Données hébergées à Paris, en France (Union européenne)
- Conformité RGPD
Contrôle d'Accès
- Contrôle d'accès basé sur les rôles (RBAC)
- Gestion des clés API
- Connexion avec Google ou GitHub
- Authentification à deux facteurs (TOTP)
Monitoring de Sécurité
Alertes
Configurez des alertes de sécurité pour :
- Crashs de conteneurs (attaques potentielles)
- Utilisation inhabituelle des ressources
- Échecs des health checks
- Échecs de téléchargement d'images
Réponse aux Incidents
Si Vous Suspectez une Intrusion
- Isoler - Arrêtez les conteneurs affectés
- Investiguer - Examinez les logs et événements
- Notifier - Contactez [email protected]
- Remédier - Faites une rotation des secrets, mettez à jour les images
- Documenter - Enregistrez les conclusions
Contact Support
Pour les problèmes de sécurité :
- Email : [email protected]
- Temps de réponse : < 4 heures
Résumé des Bonnes Pratiques
| Catégorie | Recommandation |
|---|---|
| Isolation | L'isolation forte est automatique - aucune configuration nécessaire |
| Images | Utiliser des images minimales, officielles, à jour |
| Secrets | Utiliser des variables d'environnement, jamais dans le code |
| Contexte de Sécurité | Optionnel - activer pour la conformité ou la défense en profondeur |
| Réseau | Utiliser le DNS interne, gateway pour l'externe |
| Monitoring | Configurer des alertes pour les anomalies |
| Mises à jour | Garder les dépendances à jour |